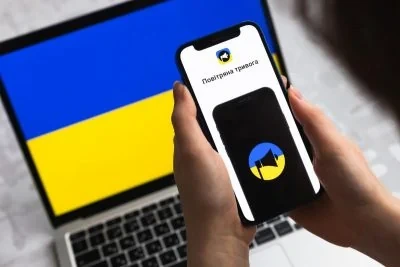
В неділю вечері, 1 листопада, українцям, які користуються додатком "Повітряна тривога" надійшли сповіщення про нібито ядерну небезпеку або загрозу вуличних боїв. В Telegram-каналі Повітряні сили ЗСУ офіційно заперечили про таку загрозу.
Оновлено 2:37:Українці вже відповіли росіянам на атаку. Мешканцям різних регіонів РФ почали надходити сповіщення про загрозу.
У Міністерстві надзвичайних ситуацій Росії офіційно заявили, що на їх застосунок була скоєна кібератака.
Оновлено 2:35: Застосунок Повітряна тривога поступово відновлює роботу після кібератаки, повідомили в Телеграм-каналі.
Зокрема, на мапі вже відображаються жовтий і червоний рівні небезпеки. Тобто є актуальна інформація про дронову чи ракетну загрозу. Користувачам знову надходять push-сповіщення про тривоги. Водночас, відображення цілей на карті тимчасово призупинили.
Оновлено 1:08: Розробники застосунку Повітряна тривога прокоментували атаку:
Реклама"Сьогодні сторонні особи здійснили несанкціоноване втручання в роботу застосунку. Ми відключили пуш-сповіщення та тимчасово призупинили роботу застосунку. Застосунок не зберігає персональних даних, тож загрози для користувачів немає. Просимо в жодному разі не переходити за посиланнями з підозрілих сповіщень", – повідомили у Telegram-каналі застосунку Повітряна тривога.
Оновлено 0:06: Українцям почали приходити сповіщення про відбої. Проте невідомо, чи запрацював застосунок в нормальному режимі.
Оновлено 23:45: В Мінцифри розповіли, як дізнаватися про повітряну тривогу в своєму місті, поки додаток не працює.
Увімкніть екстрені сповіщення на смартфоні
РекламаДержавна система екстрених оповіщень надсилає сигнали про небезпеку ігноруючи режими тиші на вашому пристрої. Це гарантує, що ви почуєте тривогу миттєво, щоб вчасно спуститися в укриття.
- IOS: "Параметри" → "Сповіщення". Прогорніть екран донизу й увімкніть повзунки в розділі "Екстренні оповістки".
- Android: "Налаштування" → "Паролі та безпека" (або "Безпека та екстрені ситуації") → "Екстрені сповіщення". Активуйте повзунки. Або ж "Місцезнаходження" → знайти пункт "Сповіщення про повітряні тривоги в Україні" → перейти в нього та увімкнути сповіщення.
Також стежте за сигналом системи оповіщення. В Мінцифри пояснили, що сирени по країні працюють, тому в разі загрози, їх вмикатимуть. Довіряйте тільки офіційним джерелам.
"Верифіковану інформацію про повітряні загрози та рух ворожих цілей отримуйте виключно з каналів Повітряних Сил ЗСУ", - йдеться в повідомленні.
Оновлено 23:34: Київська міська державна адміністрація (КМДА) проінформувала, що застосунок Київ Цифровий і вулична система оповіщення в столиці працюють у штатному режимі та сповіщатимуть про повітряну тривогу в разі виникнення загрози.
Також Інформація про оголошення та відбій повітряної тривоги також публікується в офіційному каналі КМДА.
Оновлено 23:29: Речник Повітряних сил ЗСУ Юрій Ігнат у коментарі РБК-Україна підтвердив, що інформація про загрозу "Орєшніка", радіаційну небезпеку, хімічну атаку чи загрозу вуличних боїв у Києві - не відповідає дійсності.
"За нашими даними, додаток Повітряна тривога був зламаний", - додав він.
"Імовірно додаток "Повітряна тривога" піддався ворожому впливу. Жодної радіаційної загрози немає! Зберігайте спокій, слідкуйте за нашими повідомленнями на нашому каналі!", - йдеться в повідомленні.
Примітно, що хакери додали повідомлення російською мовою, що нібито на територію України летить "Орєшнік":
"Привет! По всей Украине сейчас будет ядерная тревога!Не волнуйтесь, летит Орешник".
Українців закликають не переходити за посиланням, яке хакери вказали в повідомленні.
Наразі застосунок недоступний для користувачів. Його роботу обіцяють відновити найближчим часом.
Інші хакерські атаки в Україні
Раніше УНІАН повідомляв, що 5 жовтня в мережі почали ширитися чутки про злам сайту АТБ. Зазначалось, що сайт атакували хакери і погрожували оприлюднити особисті дані усіх клієнтів. Вони вимагали від керівництва викуп у розмірі 400 тис. дол. у форматі USDT чи біткоїн. Користувачі тим часом скаржились на перебої в роботі сайту. В компанії підтвердили наявність певної проблеми з сайтом, але зазначили, що даним клієнтів компанії нічого не загрожує.
Також ми писали, що українців попереджали про нову схему шахраїв під виглядом служби підтримки Facebook. Держспецзв'язку розповіло, що зловмисники зламують сторінки, виманюючи в користувачів їхні дані для входу. На шахрайському сайті користувачу пропонують ввести облікові дані: адресу e-mail чи номер телефону, пароль, код двофакторної автентифікації. У Держспецзвʼязку попереджають, що ці дані шахраї використовують для викрадення акаунту і подальшого використання профілю в шахрайських схемах.
Джерело: УНІАН